Azure Blob Storage Integration
Überblick
Die Azure Blob Storage Integration ermöglicht es, Dateianhänge aus Microsoft Dynamics 365 Business Central automatisch in einem Microsoft Azure Blob Storage zu speichern, anstatt diese im lokalen Datenbankspeicher der BC-Umgebung abzulegen.
Das Ziel der Integration ist die Reduzierung des Datenbankvolumens der BC-Umgebung bei gleichzeitiger nahtloser Nutzungserfahrung für den Endanwender.
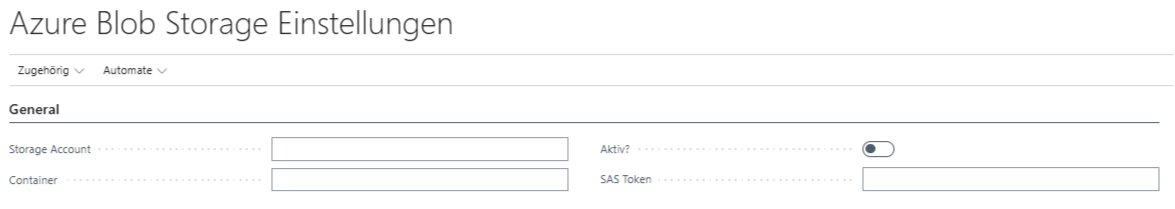
1.1 Wie funktioniert die Integration?
Nach der einmaligen Einrichtung werden alle Anhänge, die über beliebige BC-Seiten hochgeladen werden, automatisch im konfigurierten Azure Blob Storage Container abgelegt. Die Verbindung zwischen dem BC-Datensatz und der Datei im Azure Storage bleibt dabei vollständig erhalten.
Für den Endanwender ändert sich nichts an der gewöhnlichen Nutzung von Anhängen oder PDF-Viewern in Business Central. Der einzige sichtbare Unterschied ist der deutlich reduzierte Speicherbedarf der BC-Umgebung.
1.2 Vorteile im Überblick
- Reduzierung des Datenbankvolumens der BC-Umgebung
- Kosteneffizienter Dateispeicher über Azure Blob Storage
- Keine Änderung des Nutzerverhaltens erforderlich
- Nahtlose Integration in bestehende BC-Workflows
- Skalierbar für große Dateimengen
- Vollständige Verbindung zwischen BC-Datensätzen und Dateien bleibt erhalten
2. Voraussetzungen
Bevor die Integration eingerichtet werden kann, müssen folgende Voraussetzungen erfüllt sein:
2.1 Microsoft Azure
- Ein aktives Microsoft Azure-Abonnement
- Berechtigungen zum Erstellen von Storage Accounts und Containern im Azure-Portal
- Berechtigungen zum Generieren von SAS-Tokens (Shared Access Signatures)
2.2 Business Central
- Zugriff auf die Projekteinstellungsseite in Business Central
- Administratorrechte oder entsprechende Benutzerberechtigungen
Die Einrichtung erfordert Kenntnisse im Umgang mit dem Microsoft Azure-Portal. Falls Sie keinen Zugang zu Azure haben oder Unterstützung bei der Einrichtung benötigen, wenden Sie sich bitte an Ihre IT-Abteilung oder Ihren QUIS AG Ansprechpartner.
3. Einrichtung in Microsoft Azure
Folgende Schritte müssen im Microsoft Azure-Portal durchgeführt werden, bevor die Konfiguration in Business Central erfolgen kann.
1. Storage Account anlegen: Erstellen Sie im Azure-Portal einen neuen Storage Account oder verwenden Sie einen bestehenden. Notieren Sie den Namen des Storage Accounts.
2. Container erstellen: Legen Sie innerhalb des Storage Accounts einen neuen Container an. Wählen Sie einen aussagekräftigen Namen (z. B. „bc-attachments“). Notieren Sie den Container-Namen.
3. SAS-Token generieren: Navigieren Sie im Azure-Portal zum erstellten Container und generieren Sie ein Shared Access Signature (SAS) Token mit Lese- und Schreibberechtigung. Kopieren Sie das vollständige SAS-Token.
3.1 SAS-Token Berechtigungen
Das SAS-Token muss mindestens folgende Berechtigungen beinhalten:
- Lesen (Read)
- Schreiben (Write)
- Löschen (Delete) – für späteres Entfernen von Anhängen
- Auflisten (List)
Bewahren Sie das generierte SAS-Token sicher auf. Es wird nur einmalig angezeigt und kann nicht erneut abgerufen werden. Bei Verlust muss ein neues Token generiert werden